Domain alternative-kraftstoffe.de kaufen?
Wir ziehen mit dem Projekt
alternative-kraftstoffe.de um.
Sind Sie am Kauf der Domain
alternative-kraftstoffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain alternative-kraftstoffe.de kaufen?
Ist "for you and I" grammatisch korrekt?
Nein, "for you and I" ist grammatikalisch nicht korrekt. Die korrekte Form wäre "for you and me". "I" wird nur verwendet, wenn es das Subjekt des Satzes ist, während "me" als Objekt verwendet wird. **
Welche alternative Kraftstoffe gibt es?
Welche alternative Kraftstoffe gibt es? Es gibt eine Vielzahl von alternativen Kraftstoffen, die als umweltfreundlichere Optionen zu herkömmlichen fossilen Brennstoffen betrachtet werden. Dazu gehören Biokraftstoffe wie Biodiesel und Bioethanol, die aus organischen Materialien wie Pflanzen hergestellt werden. Wasserstoff wird auch als vielversprechender alternativer Kraftstoff betrachtet, da er bei der Verbrennung nur Wasserdampf produziert. Elektrizität wird ebenfalls als alternative Energiequelle für Elektrofahrzeuge immer beliebter. Schließlich gibt es auch synthetische Kraftstoffe, die aus erneuerbaren Energiequellen wie Sonnen- oder Windenergie hergestellt werden können. **

Ähnliche Suchbegriffe für Security-and-Authorisations-for
Top-Angebote
Produkte zum Begriff Security-and-Authorisations-for:
-
Red Hat Advanced Cluster Security for Kubernetes for IBM Z and IBM LinuxONE (1 Core)Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit erweiterten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur strukturierten Absicherung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen besser nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine Kubernetes-native Sicherheitslösung, die Sicherheitskontrollen entlang von Build-, Deployment- und Runtime-Prozessen etabliert. Dadurch eignet sich das Add-on besonders für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Zusammenarbeit zwischen Entwicklung und IT-Sicherheit stärken möchten. Effizientes Cloud-Service-Modell für reduzierten Aufwand Diese moderne Cloud-Service-Variante stellt die zentralen Managementfunktionen als von Red Hat bereitgestellten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters angebunden. Dadurch profitieren Unternehmen von zentraler Transparenz und Governance, mit einem reduzierten Aufwand für die zentrale RHACS-Verwaltung, ohne die komplette Managementumgebung vollständig selbst betreiben zu müssen. Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses, um Risiken vorab zu minimieren. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, können vor dem Cluster-Start überprüft werden. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Analyse sicherheitsrelevanter Aktivitäten im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container können besser erkannt, bewertet und bearbeitet werden. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken besser bewerten, Sicherheitsrichtlinien zentraler verwalten und sicherheitsrelevante Vorfälle strukturierter analysieren. Gleichzeitig bietet das System Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies bietet Zugriff auf Updates und Produktressourcen sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Sicherheitsprüfungen und Richtlinienkontrollen in den Phasen Build, Deployment und Runtime gemäß Produktumfang. Aktives DevSecOps Ermöglicht die Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine geeignete Lösung für Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist eine passende Wahl für die Identifizierung von Software-Schwachstellen, die Durchsetzung von Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer Sicherheitswerkzeuge reduzieren und gleichzeitig den Schutz ihrer Cloud-native Workloads strukturierter organisieren wollen.1215,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL NETWORK SECURITY MANAGER ADVANCED WITH MANAGEMENT REPORTING AND ANALYTICS FOR SOHO250 1YR Firewall/Security 1 Jahre (02-SSC-5213)Produktbeschreibung: SonicWall Network Security Manager Advanced - Abonnement-Lizenz (1 Jahr) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Appliance-Software, Sicherheitsmanagement, Anzahl Lizenzen: 1 Lizenz588,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kofler, Michael: Hacking and SecurityHacking and Security , The Comprehensive Guide to Penetration Testing and Cybersecurity , > , Erscheinungsjahr: 20231202, Produktform: Kartoniert, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael~Scheible, Tobias~Wübbeling, Matthias~Gebeshuber, Klaus~Kloep, Peter~Neugebauer, Frank~Zingsheim, André~Hackner, Thomas~Widl, Markus~Aigner, Roland~Kania, Stefan, Seitenzahl/Blattzahl: 1141, Themenüberschrift: COMPUTERS / Security / General, Keyword: Offline hacking; Active directory; Linux; Mobile and IoT security; Cloud security; IT forensics; Windows security; USB attacks; Software exploitation, Fachschema: EDV / Theorie / Sicherheit~Hacker (EDV)~Programmiersprachen, Fachkategorie: Computersicherheit~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Publishing Inc., Länge: 260, Breite: 183, Höhe: 57, Gewicht: 1983, Produktform: Klappenbroschur, Genre: Importe, Genre: Importe, Herkunftsland: DEUTSCHLAND (DE), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
"Are there any natural remedies for improving erection strength and duration?"
Yes, there are natural remedies such as exercise, a healthy diet, and stress management techniques that can help improve erection strength and duration. Some herbs like ginseng, horny goat weed, and L-arginine have also been shown to have positive effects on erectile function. It is important to consult with a healthcare provider before trying any natural remedies to ensure they are safe and effective for you. **
-
Wie können synthetische Kraftstoffe dazu beitragen, die Umweltbelastung durch den Verkehrssektor zu reduzieren? Inwiefern unterscheiden sich synthetische Kraftstoffe von herkömmlichen fossilen Brennstoffen?
Synthetische Kraftstoffe können dazu beitragen, die Umweltbelastung zu reduzieren, da sie aus erneuerbaren Energiequellen hergestellt werden und somit weniger CO2-Emissionen verursachen. Im Gegensatz zu herkömmlichen fossilen Brennstoffen sind synthetische Kraftstoffe klimaneutral, da sie während ihrer Produktion nur so viel CO2 freisetzen, wie sie bei der Verbrennung wieder aufnehmen können. Zudem können synthetische Kraftstoffe in herkömmlichen Verbrennungsmotoren ohne größere Anpassungen verwendet werden, was ihre Integration in den Verkehrssektor erleichtert. **
-
Was sind synthetische Kraftstoffe und wie werden sie hergestellt?
Synthetische Kraftstoffe sind alternative Kraftstoffe, die aus erneuerbaren oder nicht-erneuerbaren Rohstoffen hergestellt werden. Sie können beispielsweise aus Biomasse, Kohle, Erdgas oder CO2 hergestellt werden. Durch chemische Prozesse wie Fischer-Tropsch-Synthese oder Methanol-Synthese werden diese Rohstoffe in synthetische Kraftstoffe umgewandelt. **
-
Was verursacht den TypeError unsupported operand types for function and int 2?
Der TypeError "unsupported operand types for function and int" tritt auf, wenn versucht wird, eine Funktion mit einem Integer-Wert zu kombinieren, was nicht erlaubt ist. Dies kann passieren, wenn die Funktion eine bestimmte Art von Daten erwartet, aber stattdessen ein Integer übergeben wird. Es ist wichtig sicherzustellen, dass die richtigen Datentypen an die Funktion übergeben werden, um diesen Fehler zu vermeiden. Eine mögliche Lösung könnte sein, den Integer-Wert in einen passenden Datentypen umzuwandeln, bevor er an die Funktion übergeben wird. **
"What are some creative and easy-to-make appetizer ideas for a party or gathering?" "How can I make delicious and visually appealing appetizer platters for a special event?"
1. Some creative and easy-to-make appetizer ideas for a party include caprese skewers, bruschetta, and mini sliders. 2. To make delicious and visually appealing appetizer platters for a special event, use a variety of colors, textures, and shapes, such as fruits, cheeses, meats, and crackers. 3. Arrange the appetizers on a large platter or board, garnish with fresh herbs or edible flowers, and serve with complementary dips or sauces for added flavor. **
Warum sehen so viele Leute Wasserstoff als sinnvolle Kraftstoffe?
Viele Leute sehen Wasserstoff als sinnvollen Kraftstoff, weil er bei der Verbrennung nur Wasser als Abfallprodukt erzeugt und somit keine schädlichen Emissionen verursacht. Zudem kann Wasserstoff aus erneuerbaren Energiequellen wie Sonnen- oder Windenergie hergestellt werden, was zu einer Reduzierung der Abhängigkeit von fossilen Brennstoffen führt. Darüber hinaus hat Wasserstoff ein hohes Energiespeicherpotenzial und kann vielseitig eingesetzt werden, z.B. in Brennstoffzellenfahrzeugen oder zur Stromerzeugung. **
Top-Angebote
Produkte zum Begriff Security-and-Authorisations-for:
-
Security and Authorisations for SAP Business Technology Platform, Fachbücher von Martin Koch, Siegfried ZeilingerErfahren Sie, was erforderlich ist, um die SAP Business Technology Platform zu schützen. Gehen Sie die Sicherheitsmechanismen der SAP BTP (ehemals SAP Cloud Platform) durch. Erfahren Sie, wie Sie Benutzer und Berechtigungen für Ihre spezifischen Anforderungen einrichten und sichere Verbindungen zu Cloud- und On-Premise-Systemen konfigurieren. Arbeiten Sie mit den Verwaltungstools von SAP BTP, einschliesslich der Befehlszeilenschnittstelle und APIs. Mit Informationen zum Schutz wichtiger Cloud-Dienste wird Sie dieser Leitfaden in Bezug auf die Sicherheit Ihres Cloud-Systems zuversichtlich machen. In diesem Buch lernen Sie: a. Berechtigungen und Authentifizierung: Verwalten Sie Berechtigungen mithilfe von Rollen und Benutzergruppen und richten Sie die erforderlichen Identitätsanbieter ein. Gehen Sie durch praktische Beispiele zur Authentifizierung mit Zwei-Faktor-Authentifizierung und Microsoft Azure Active Directory. b. Sichere Verbindungen: Von der Konfigurationsziel bis zum Abrufen von Auditprotokollen erfahren Sie, wie Sie den Cloud-Connector einrichten und Ihre hybriden Systemlandschaften und APIs sichern. c. Neo und Cloud Foundry: Egal, ob Ihre Dienstinstanzen in der Neo- oder Cloud Foundry-Umgebung laufen, Sie lernen alle wichtigen Sicherheitskonfigurationen kennen. Höhepunkte sind: 1) Konten und Räume 2) Sichere Kommunikation 3) Identitätsanbieter 4) SAP Cloud Identity Services 5) SAP BTP, Neo-Umgebung 6) SAP BTP, Cloud Foundry-Umgebung 7) Cloud-Connector 8) Benutzer und Rollen 9) APIs 10) Befehlszeile.89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes for IBM Z and IBM LinuxONE (1 Core)Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit erweiterten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur strukturierten Absicherung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen besser nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine Kubernetes-native Sicherheitslösung, die Sicherheitskontrollen entlang von Build-, Deployment- und Runtime-Prozessen etabliert. Dadurch eignet sich das Add-on besonders für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Zusammenarbeit zwischen Entwicklung und IT-Sicherheit stärken möchten. Effizientes Cloud-Service-Modell für reduzierten Aufwand Diese moderne Cloud-Service-Variante stellt die zentralen Managementfunktionen als von Red Hat bereitgestellten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters angebunden. Dadurch profitieren Unternehmen von zentraler Transparenz und Governance, mit einem reduzierten Aufwand für die zentrale RHACS-Verwaltung, ohne die komplette Managementumgebung vollständig selbst betreiben zu müssen. Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses, um Risiken vorab zu minimieren. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, können vor dem Cluster-Start überprüft werden. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Analyse sicherheitsrelevanter Aktivitäten im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container können besser erkannt, bewertet und bearbeitet werden. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken besser bewerten, Sicherheitsrichtlinien zentraler verwalten und sicherheitsrelevante Vorfälle strukturierter analysieren. Gleichzeitig bietet das System Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies bietet Zugriff auf Updates und Produktressourcen sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Sicherheitsprüfungen und Richtlinienkontrollen in den Phasen Build, Deployment und Runtime gemäß Produktumfang. Aktives DevSecOps Ermöglicht die Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine geeignete Lösung für Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist eine passende Wahl für die Identifizierung von Software-Schwachstellen, die Durchsetzung von Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer Sicherheitswerkzeuge reduzieren und gleichzeitig den Schutz ihrer Cloud-native Workloads strukturierter organisieren wollen.1215,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist "for you and I" grammatisch korrekt?
Nein, "for you and I" ist grammatikalisch nicht korrekt. Die korrekte Form wäre "for you and me". "I" wird nur verwendet, wenn es das Subjekt des Satzes ist, während "me" als Objekt verwendet wird. **
-
Welche alternative Kraftstoffe gibt es?
Welche alternative Kraftstoffe gibt es? Es gibt eine Vielzahl von alternativen Kraftstoffen, die als umweltfreundlichere Optionen zu herkömmlichen fossilen Brennstoffen betrachtet werden. Dazu gehören Biokraftstoffe wie Biodiesel und Bioethanol, die aus organischen Materialien wie Pflanzen hergestellt werden. Wasserstoff wird auch als vielversprechender alternativer Kraftstoff betrachtet, da er bei der Verbrennung nur Wasserdampf produziert. Elektrizität wird ebenfalls als alternative Energiequelle für Elektrofahrzeuge immer beliebter. Schließlich gibt es auch synthetische Kraftstoffe, die aus erneuerbaren Energiequellen wie Sonnen- oder Windenergie hergestellt werden können. **
-
"Are there any natural remedies for improving erection strength and duration?"
Yes, there are natural remedies such as exercise, a healthy diet, and stress management techniques that can help improve erection strength and duration. Some herbs like ginseng, horny goat weed, and L-arginine have also been shown to have positive effects on erectile function. It is important to consult with a healthcare provider before trying any natural remedies to ensure they are safe and effective for you. **
-
Wie können synthetische Kraftstoffe dazu beitragen, die Umweltbelastung durch den Verkehrssektor zu reduzieren? Inwiefern unterscheiden sich synthetische Kraftstoffe von herkömmlichen fossilen Brennstoffen?
Synthetische Kraftstoffe können dazu beitragen, die Umweltbelastung zu reduzieren, da sie aus erneuerbaren Energiequellen hergestellt werden und somit weniger CO2-Emissionen verursachen. Im Gegensatz zu herkömmlichen fossilen Brennstoffen sind synthetische Kraftstoffe klimaneutral, da sie während ihrer Produktion nur so viel CO2 freisetzen, wie sie bei der Verbrennung wieder aufnehmen können. Zudem können synthetische Kraftstoffe in herkömmlichen Verbrennungsmotoren ohne größere Anpassungen verwendet werden, was ihre Integration in den Verkehrssektor erleichtert. **
Ähnliche Suchbegriffe für Security-and-Authorisations-for
-
SonicWALL NETWORK SECURITY MANAGER ADVANCED WITH MANAGEMENT REPORTING AND ANALYTICS FOR SOHO250 1YR Firewall/Security 1 Jahre (02-SSC-5213)Produktbeschreibung: SonicWall Network Security Manager Advanced - Abonnement-Lizenz (1 Jahr) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Appliance-Software, Sicherheitsmanagement, Anzahl Lizenzen: 1 Lizenz588,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kofler, Michael: Hacking and SecurityHacking and Security , The Comprehensive Guide to Penetration Testing and Cybersecurity , > , Erscheinungsjahr: 20231202, Produktform: Kartoniert, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael~Scheible, Tobias~Wübbeling, Matthias~Gebeshuber, Klaus~Kloep, Peter~Neugebauer, Frank~Zingsheim, André~Hackner, Thomas~Widl, Markus~Aigner, Roland~Kania, Stefan, Seitenzahl/Blattzahl: 1141, Themenüberschrift: COMPUTERS / Security / General, Keyword: Offline hacking; Active directory; Linux; Mobile and IoT security; Cloud security; IT forensics; Windows security; USB attacks; Software exploitation, Fachschema: EDV / Theorie / Sicherheit~Hacker (EDV)~Programmiersprachen, Fachkategorie: Computersicherheit~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Publishing Inc., Länge: 260, Breite: 183, Höhe: 57, Gewicht: 1983, Produktform: Klappenbroschur, Genre: Importe, Genre: Importe, Herkunftsland: DEUTSCHLAND (DE), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
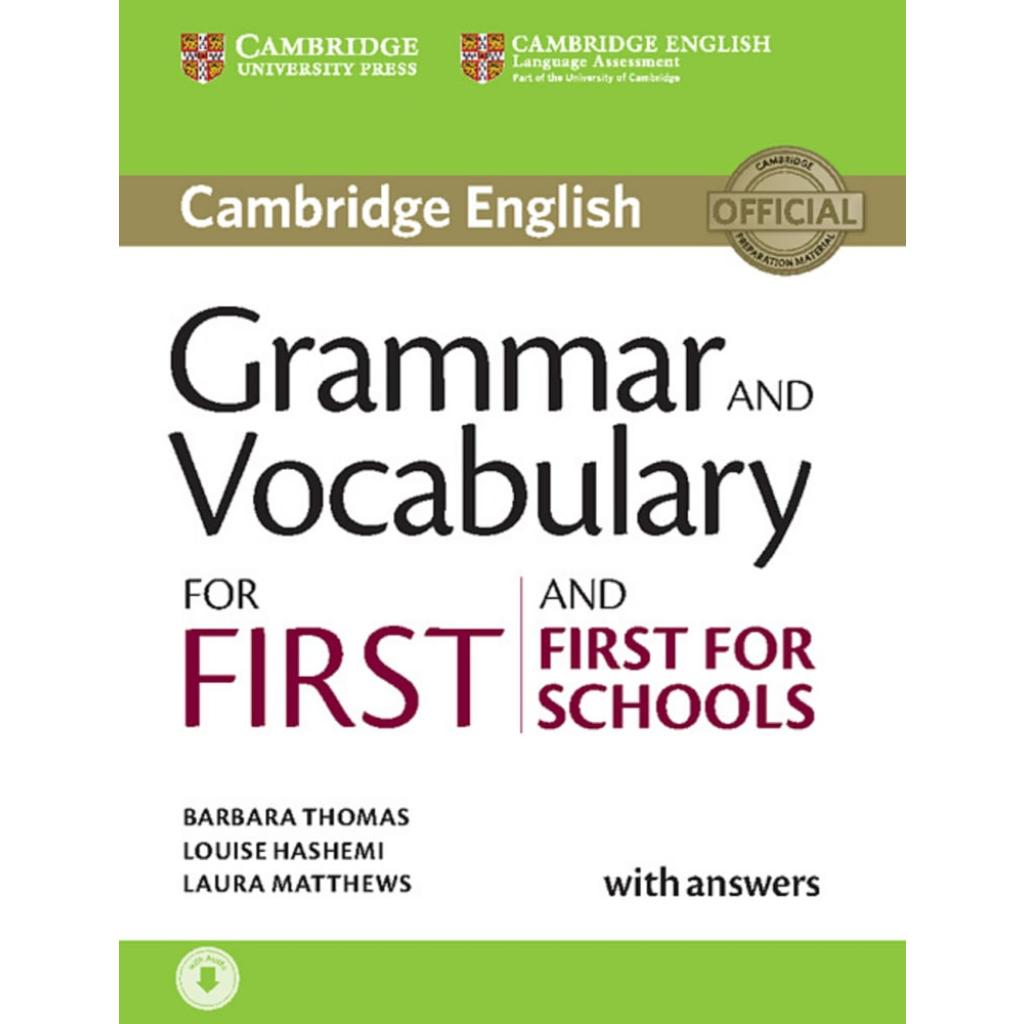
Grammar and Vocabulary for First and First for SchoolsGrammar and Vocabulary for First and First for Schools , Book with answers and audio download , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20150330, Produktform: Kartoniert, Seitenzahl/Blattzahl: 255, Keyword: Book with answers and audio download; Englisch; Prüfungsvorbereitung; Sekundarstufe I, Fachschema: Englisch / Schulbuch~Fremdsprachenunterricht, Bildungsmedien Fächer: Englisch, Sprache: Englisch, Bildungszweck: für die Sekundarstufe I~Für die Erwachsenenbildung (Deutschland)~Für die Gesamtschule~Für das Gymnasium~Für die Hauptschule~Für die Realschule, Altersempfehlung / Lesealter: 23, Genaues Alter: GES, Warengruppe: HC/Schulbücher, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen: Fremdsprachenerwerb, Thema: Verstehen, Schulform: GES GYM HAS RES SEK, Text Sprache: eng ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett, Ernst, Sprachen GmbH, Länge: 246, Breite: 187, Höhe: 20, Gewicht: 507, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Schulform: Gesamtschule, Gymnasium, Hauptschule, Realschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,41,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes for IBM Z and IBM LinuxONE (1 Core)Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit erweiterten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur strukturierten Absicherung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen besser nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine Kubernetes-native Sicherheitslösung, die Sicherheitskontrollen entlang von Build-, Deployment- und Runtime-Prozessen etabliert. Dadurch eignet sich das Add-on besonders für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Zusammenarbeit zwischen Entwicklung und IT-Sicherheit stärken möchten. Effizientes Cloud-Service-Modell für reduzierten Aufwand Diese moderne Cloud-Service-Variante stellt die zentralen Managementfunktionen als von Red Hat bereitgestellten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters angebunden. Dadurch profitieren Unternehmen von zentraler Transparenz und Governance, mit einem reduzierten Aufwand für die zentrale RHACS-Verwaltung, ohne die komplette Managementumgebung vollständig selbst betreiben zu müssen. Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses, um Risiken vorab zu minimieren. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, können vor dem Cluster-Start überprüft werden. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Analyse sicherheitsrelevanter Aktivitäten im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container können besser erkannt, bewertet und bearbeitet werden. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken besser bewerten, Sicherheitsrichtlinien zentraler verwalten und sicherheitsrelevante Vorfälle strukturierter analysieren. Gleichzeitig bietet das System Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies bietet Zugriff auf Updates und Produktressourcen sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Sicherheitsprüfungen und Richtlinienkontrollen in den Phasen Build, Deployment und Runtime gemäß Produktumfang. Aktives DevSecOps Ermöglicht die Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine geeignete Lösung für Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist eine passende Wahl für die Identifizierung von Software-Schwachstellen, die Durchsetzung von Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer Sicherheitswerkzeuge reduzieren und gleichzeitig den Schutz ihrer Cloud-native Workloads strukturierter organisieren wollen.810,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind synthetische Kraftstoffe und wie werden sie hergestellt?
Synthetische Kraftstoffe sind alternative Kraftstoffe, die aus erneuerbaren oder nicht-erneuerbaren Rohstoffen hergestellt werden. Sie können beispielsweise aus Biomasse, Kohle, Erdgas oder CO2 hergestellt werden. Durch chemische Prozesse wie Fischer-Tropsch-Synthese oder Methanol-Synthese werden diese Rohstoffe in synthetische Kraftstoffe umgewandelt. **
-
Was verursacht den TypeError unsupported operand types for function and int 2?
Der TypeError "unsupported operand types for function and int" tritt auf, wenn versucht wird, eine Funktion mit einem Integer-Wert zu kombinieren, was nicht erlaubt ist. Dies kann passieren, wenn die Funktion eine bestimmte Art von Daten erwartet, aber stattdessen ein Integer übergeben wird. Es ist wichtig sicherzustellen, dass die richtigen Datentypen an die Funktion übergeben werden, um diesen Fehler zu vermeiden. Eine mögliche Lösung könnte sein, den Integer-Wert in einen passenden Datentypen umzuwandeln, bevor er an die Funktion übergeben wird. **
-
"What are some creative and easy-to-make appetizer ideas for a party or gathering?" "How can I make delicious and visually appealing appetizer platters for a special event?"
1. Some creative and easy-to-make appetizer ideas for a party include caprese skewers, bruschetta, and mini sliders. 2. To make delicious and visually appealing appetizer platters for a special event, use a variety of colors, textures, and shapes, such as fruits, cheeses, meats, and crackers. 3. Arrange the appetizers on a large platter or board, garnish with fresh herbs or edible flowers, and serve with complementary dips or sauces for added flavor. **
-
Warum sehen so viele Leute Wasserstoff als sinnvolle Kraftstoffe?
Viele Leute sehen Wasserstoff als sinnvollen Kraftstoff, weil er bei der Verbrennung nur Wasser als Abfallprodukt erzeugt und somit keine schädlichen Emissionen verursacht. Zudem kann Wasserstoff aus erneuerbaren Energiequellen wie Sonnen- oder Windenergie hergestellt werden, was zu einer Reduzierung der Abhängigkeit von fossilen Brennstoffen führt. Darüber hinaus hat Wasserstoff ein hohes Energiespeicherpotenzial und kann vielseitig eingesetzt werden, z.B. in Brennstoffzellenfahrzeugen oder zur Stromerzeugung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.